Redirection de port Vuze : corriger les problemes NAT et pare-feu
La redirection de port Vuze sert a diagnostiquer un chemin reseau, pas a activer une vitesse magique. Il faut un port d'ecoute stable, la meme valeur dans Vuze et le routeur, puis une autorisation limitee dans le pare-feu. Ce guide separe ces couches, explique les limites d'un VPN et du CGNAT et indique quand il vaut mieux arreter avant de laisser une exception risquee.
Utilisez Vuze uniquement avec du contenu que vous etes autorise a telecharger et partager. Les visuels sont des illustrations editoriales independantes, pas des captures officielles ni une garantie de port ouvert.
Comment doit fonctionner la redirection de port Vuze
La sequence est choisir, faire correspondre, rediriger, autoriser puis tester. Ne modifiez qu'une couche a la fois.
Vuze utilise un port d'ecoute pour recevoir des connexions de pairs. Le numero ne garantit pas le debit et un ancien port par defaut n'est pas forcement adapte. Choisissez un port eleve libre, notez-le, puis utilisez cette meme valeur dans chaque ecran. Si le routeur redirige un numero et que Vuze ecoute sur un autre, le test echouera meme si les formulaires sont enregistres.
Le chemin local comprend la preference de connexion de Vuze, le pare-feu du poste, la regle du routeur et l'adresse privee du poste. Un VPN ajoute une couche : le fournisseur peut attribuer un port different ou bloquer les connexions entrantes. Commencez avec un transfert legal actif et conservez les anciennes valeurs avant toute modification.
- Choisissez un port TCP/UDP stable et gardez l'ancienne valeur pour revenir en arriere.
- Reservez l'adresse privee du poste avant de creer la regle du routeur.
- Faites correspondre Vuze, le routeur et le pare-feu, puis lancez le test NAT/Firewall.
- Traitez le port du VPN et celui du routeur comme deux chemins jusqu'a preuve du contraire.
Choisir le port et le definir dans Vuze
Cette verification de redirection de port Vuze commence dans le menu de connexion. Une ancienne capture ou une valeur par defaut ne represente pas forcement votre reseau.
Ouvrez les preferences reseau ou connexion de Vuze et trouvez le port TCP/UDP entrant. Les libelles changent selon la version de Vuze Classic et le systeme. Un seul port est plus simple a verifier qu'une large plage. Evitez les ports utilises par une autre application, ne changez pas de numero a chaque essai et ne publiez pas le numero avec votre adresse publique. Toutes les couches doivent reprendre la meme valeur.
Si votre routeur propose des reservations DHCP, reservez l'adresse privee de l'ordinateur avant la redirection. Sans reservation, un redemarrage peut attribuer une nouvelle adresse et envoyer la regle vers le mauvais appareil. La reservation stabilise la destination locale ; elle ne rend pas l'ordinateur accessible a elle seule.
- Port d'ecoute : meme valeur dans Vuze et les regles suivantes.
- IP privee : adresse stable pour eviter une autre destination.
- Protocole : traitement TCP/UDP coherent dans routeur, pare-feu et VPN.
- NoterNotez le port actuel, l'IP privee et le modele du routeur avant toute modification.
- ChoisirSelectionnez un port eleve libre accepte par le routeur et le fournisseur VPN.
- AppliquerEnregistrez la valeur dans Vuze et verifiez-la apres avoir rouvert les preferences.
- ReserverCreez une reservation DHCP pour que le redemarrage ne change pas la destination.
Rediriger le port dans le routeur et le pare-feu
Pour la redirection de port Vuze, la regle du routeur et celle du pare-feu resolvent deux parties differentes du chemin. Gardez-les limitees a l'IP reservee.
Ouvrez la page d'administration du routeur via sa passerelle locale et cherchez Port Forwarding, Serveur virtuel ou un libelle proche. Creez une regle pour le port choisi vers l'IP privee reservee du poste qui execute Vuze. Si l'interface demande un port externe et interne, utilisez le meme nombre sauf indication contraire de la documentation. N'ouvrez pas une plage etendue simplement parce que le menu le permet.
Sur l'ordinateur, autorisez Vuze dans le profil de pare-feu actif et seulement pour les protocoles necessaires. Une regle privee peut ne pas s'appliquer quand le systeme classe le reseau en public. Ne desactivez pas le pare-feu. Apres l'enregistrement, relancez la connexion Vuze et testez pendant un transfert legal actif.
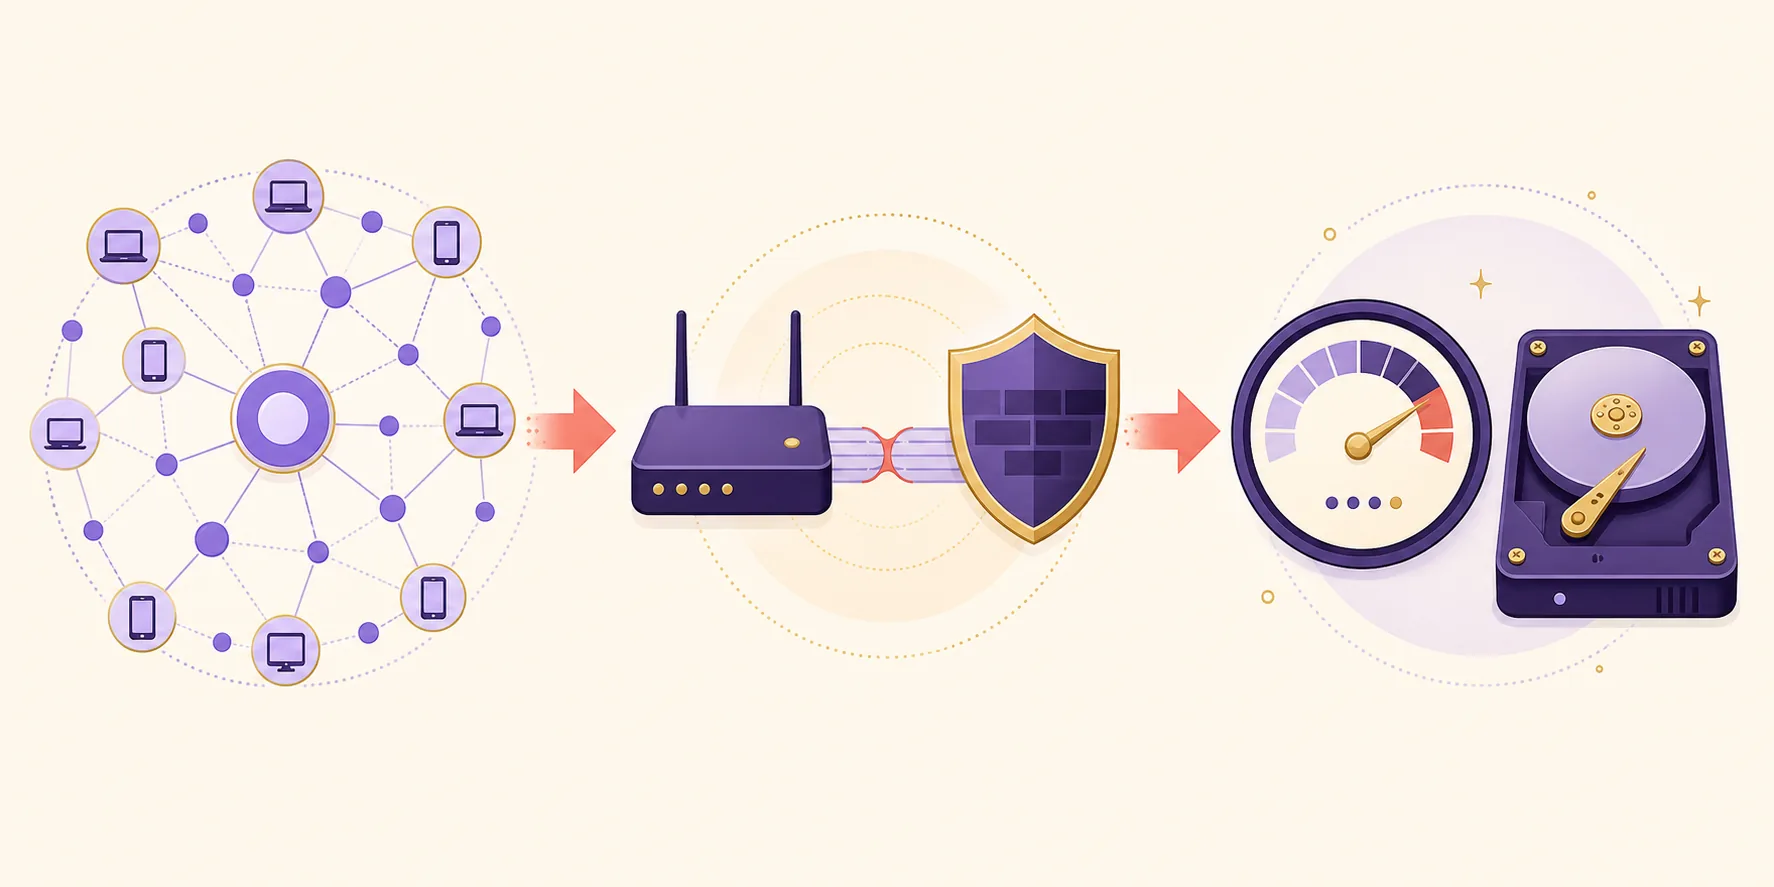
- OuvrirUtilisez la passerelle locale documentee par le fabricant pour acceder au routeur.
- DirigerRedirigez le port vers l'IP privee reservee du poste Vuze, avec une regle precise.
- AutoriserAutorisez le trafic necessaire dans le profil de pare-feu actif sans supprimer toute protection.
- RetesterLancez le test NAT/Firewall de Vuze quand le client ecoute et qu'un transfert a des pairs actifs.
Procedure de redirection verifiee avec une aide Vuze actuelle
Comprendre les limites du VPN, d'UPnP et du CGNAT
Un test ferme ne prouve pas toujours une erreur du routeur. Le reseau en amont peut bloquer les connexions entrantes.
Avec un VPN actif, le chemin vers les pairs peut se terminer chez le fournisseur et non dans votre routeur. Certains VPN proposent un port attribue qui change a chaque reconnexion ; d'autres ne permettent aucune entree. Si le fournisseur documente un port, reportez sa valeur active dans Vuze et suivez ses consignes UPnP ou NAT-PMP. Une regle du routeur domestique ne traverse pas automatiquement le tunnel.
UPnP peut creer une redirection automatique, mais entrer en conflit avec une regle manuelle ou un VPN. Pendant le diagnostic, notez l'etat d'UPnP et de NAT-PMP et n'utilisez qu'une methode. Avec le CGNAT, l'adresse publique est partagee et la requete entrante peut ne jamais atteindre votre logement. Elargir une regle locale ne cree pas de mappage public : demandez une adresse publique a l'ISP ou utilisez une fonction documentee du fournisseur.
Un testeur de port ne voit un port ouvert que si une application ecoute au moment du test. Un resultat ferme pendant une pause Vuze ou apres une rotation du port VPN n'est pas une preuve suffisante. Conservez le resultat avec le journal Vuze, la regle du routeur et l'etat VPN.
- Sans VPN, routeur et pare-feu local constituent le chemin principal.
- Avec un VPN qui fournit un port, utilisez la valeur active et sa consigne UPnP.
- Sans redirection VPN, les pairs entrants peuvent etre bloques volontairement.
- Avec CGNAT, demandez une adresse publique a l'ISP au lieu de repeter des essais locaux.
Tester le resultat et isoler un probleme NAT
Quand la redirection de port Vuze reste fermee, utilisez une boucle courte plutot que de changer port, VPN et pare-feu simultanement.
Lancez Vuze, faites-le ecouter sur le port choisi et executez le test NAT/Firewall. Comparez le resultat avec la regle active du routeur et l'IP privee actuelle. Si le port est ouvert, gardez la configuration et observez le resultat apres redemarrage et reconnexion VPN. S'il se ferme apres un redemarrage, verifiez d'abord la reservation DHCP ou le profil du pare-feu. S'il se ferme seulement avec le VPN, lisez la politique de ports du fournisseur.
Si le test reste ferme, retirez uniquement la derniere modification puis retestez. Un mauvais couple TCP/UDP, une ancienne IP, un double NAT ou le CGNAT peuvent produire le meme signe. Cherchez un second routeur, un modem ISP en mode routeur ou un noeud mesh qui porte la connexion publique. Identifiez la premiere couche bloquante au lieu d'empiler des exceptions.
Si le port est ouvert mais le transfert lent, consultez le guide de vitesse Vuze pour les pairs, la file et le stockage. Pour des metadonnees magnet qui n'arrivent pas, utilisez le guide des liens magnet.
- Retestez apres un redemarrage car l'IP et le profil reseau peuvent changer.
- Verifiez le double NAT avant d'elargir la regle.
- Notez l'etat VPN pour comparer des situations equivalentes.
- Si l'ISP ou le fournisseur bloque la couche, arretez de modifier le routeur.
Eviter les contournements dangereux
Un test vert ne justifie pas d'exposer tous les services du poste.
N'utilisez pas le mode DMZ, une plage complete ou l'administration distante exposee comme premier correctif. Supprimez les regles temporaires apres le test. L'annonce SourceForge date Vuze 5.7.6.0 du 2 novembre 2017 ; si un client ancien exige toujours plus d'exceptions, restaurez les valeurs et comparez un client maintenu.
- N'utilisez jamais DMZ ou une autorisation entrante globale en premier.
- Gardez les anciennes valeurs et supprimez les mappages inutiles.
Arreter quand le blocage est en amont
Avec CGNAT ou un VPN sans port entrant, une regle plus large du routeur ne reparera pas le chemin. Gardez les valeurs et choisissez une methode documentee.
FAQ sur la redirection de port Vuze
Reponses courtes sur NAT, routeur, pare-feu, VPN et CGNAT.
Quel port rediriger pour Vuze ?
Choisissez un port eleve libre et utilisez la meme valeur dans Vuze, le routeur et la regle pare-feu ou VPN correspondante. La coherence est plus importante qu'un numero particulier.
Pourquoi Vuze affiche-t-il encore un probleme NAT ?
Verifiez IP privee, TCP/UDP, profil du pare-feu, double NAT et CGNAT. Un VPN actif peut remplacer la regle du routeur. Une regle locale ne repare pas un blocage en amont.
La redirection de port rend-elle Vuze plus rapide ?
Elle peut ameliorer l'accessibilite des pairs, mais elle ne cree pas de sources et ne repare pas un disque ou une file lente. Consultez le guide de vitesse si le port est ouvert.
Puis-je corriger le CGNAT en changeant de port ?
Non. Le CGNAT ajoute une traduction en amont et la demande peut ne jamais atteindre votre regle. Demandez une adresse publique a l'ISP ou utilisez une fonction VPN documentee.