Vuze Portfreigabe: NAT- und Firewall-Probleme loesen
Eine Vuze Portfreigabe ist eine Diagnose des Netzwerkpfads, kein magischer Geschwindigkeitsschalter. Ein stabiler Listening-Port, die passende Vuze-Einstellung, eine Router-Regel zum richtigen Rechner und eine begrenzte Firewall-Freigabe muessen zusammenpassen. Diese Anleitung prueft die Schichten in der richtigen Reihenfolge, erklaert VPN- und CGNAT-Grenzen und zeigt, wann eine riskante Ausnahme wieder entfernt werden sollte.
Verwenden Sie Vuze nur mit Inhalten, die Sie herunterladen und teilen duerfen. Die Grafiken sind redaktionelle Illustrationen, keine offiziellen Screenshots und keine Garantie fuer offene Ports.
So sollte die Vuze Portfreigabe funktionieren
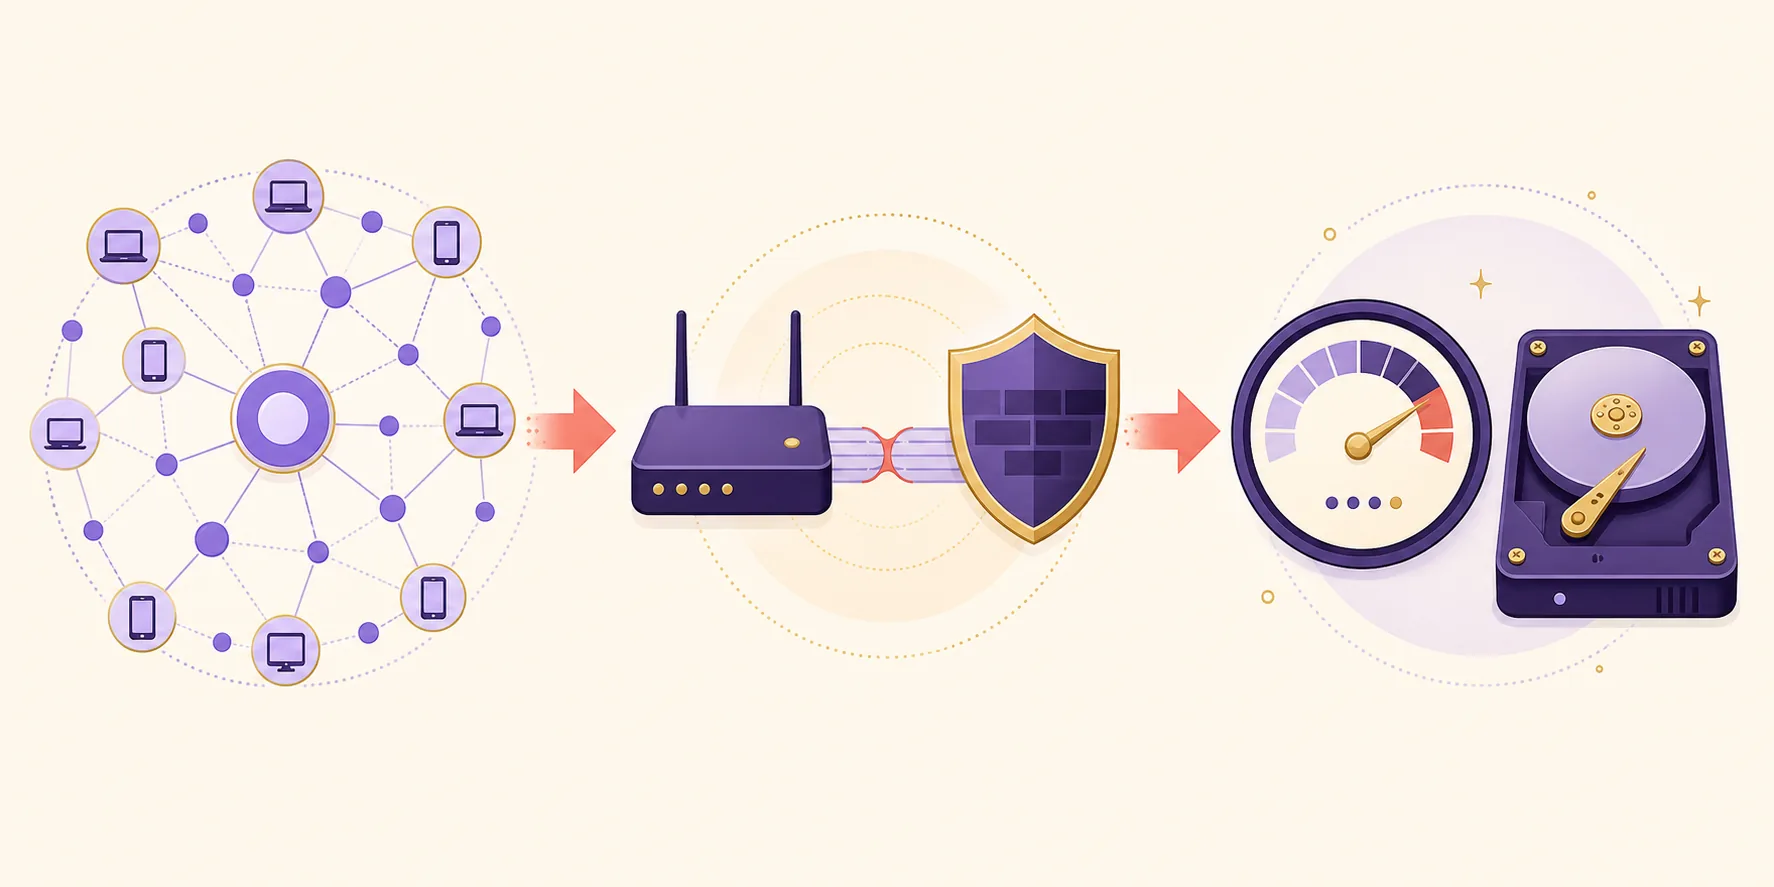
Die Reihenfolge lautet waehlen, abgleichen, weiterleiten, erlauben und testen. Aendern Sie immer nur eine Ebene.
Vuze benoetigt einen Listening-Port fuer eingehende Peer-Verbindungen. Die Zahl selbst garantiert keine Geschwindigkeit, und ein alter Standard-Port ist nicht automatisch richtig. Waehlen Sie einen freien hohen Port, notieren Sie ihn und verwenden Sie denselben Wert in jeder Einstellung. Wenn der Router eine andere Zahl weiterleitet als Vuze verwendet, scheitert der Test, obwohl alle Felder gespeichert sind.
Der lokale Pfad besteht aus Vuzes Verbindungsoptionen, der Firewall des Rechners, der Router-Regel und der privaten IP-Adresse. Ein VPN fuegt eine weitere Ebene hinzu: Der Anbieter kann einen eigenen Port vergeben oder eingehende Verbindungen blockieren. Beginnen Sie mit einem legalen, aktiven Testtransfer und sichern Sie die alten Werte, bevor Sie etwas aendern.
- Einen stabilen TCP/UDP-Port waehlen und den alten Wert fuer die Wiederherstellung sichern.
- Die private IP des Rechners vor der Router-Regel reservieren.
- Vuze, Router und Firewall abgleichen und den integrierten NAT/Firewall-Test starten.
- VPN-Port und Heimrouter-Port als getrennte Pfade behandeln, bis der Anbieter anderes dokumentiert.
Port waehlen und in Vuze setzen
Diese Pruefung der Vuze Portfreigabe beginnt im Verbindungsmenue. Alte Screenshots und Standardwerte passen nicht unbedingt zu Ihrem Netz.
Oeffnen Sie die Netzwerk- oder Verbindungseinstellungen von Vuze und suchen Sie den eingehenden TCP/UDP-Port. Die Bezeichnungen unterscheiden sich zwischen Vuze-Classic-Versionen und Betriebssystemen. Ein einzelner Port ist leichter zu pruefen als ein grosser Bereich. Vermeiden Sie bereits belegte Ports, wechseln Sie die Zahl nicht bei jedem Versuch und veroeffentlichen Sie sie nicht zusammen mit Ihrer oeffentlichen Adresse. Alle Ebenen muessen denselben Wert verwenden.
Wenn der Router DHCP-Reservierungen anbietet, reservieren Sie die private Adresse des Vuze-Rechners vor dem Weiterleiten. Ohne Reservierung kann ein Neustart eine neue Adresse vergeben und die Regel auf ein anderes Geraet zeigen lassen. Die Reservierung stabilisiert nur das lokale Ziel; sie oeffnet den Rechner nicht automatisch nach aussen.
- Listening-Port: in Vuze und allen nachgelagerten Regeln identisch.
- Private IP: festhalten, damit die Regel nicht auf ein anderes Geraet zeigt.
- Protokoll: TCP/UDP in Router, Firewall und VPN gleich behandeln.
- SichernAktuellen Vuze-Port, private IP und Routermodell vor der Aenderung notieren.
- WaehlenEinen freien hohen Port verwenden, den Router und VPN-Anbieter erlauben.
- SpeichernDen Wert in Vuze anwenden und nach dem erneuten Oeffnen der Einstellungen pruefen.
- ReservierenEine DHCP-Reservierung anlegen, damit ein Neustart das Ziel nicht verschiebt.
Port im Router und in der Firewall weiterleiten
Bei der Vuze Portfreigabe loesen Router-Regel und Betriebssystem-Firewall unterschiedliche Teile. Beide muessen auf die reservierte IP zeigen.
Oeffnen Sie die Router-Verwaltung ueber die lokale Gateway-Adresse und suchen Sie Port Forwarding, Virtueller Server oder eine aehnliche Bezeichnung. Erstellen Sie eine Regel fuer den gewaehlten Port zur reservierten privaten IP des Vuze-Rechners. Wenn externe und interne Ports getrennt abgefragt werden, verwenden Sie denselben Wert, sofern die Dokumentation nichts anderes sagt. Oeffnen Sie keinen grossen Bereich nur weil die Oberflaeche es anbietet.
Erlauben Sie Vuze auf dem aktiven Firewall-Profil und nur fuer die benoetigten Protokolle. Eine Regel fuer private Netze greift eventuell nicht, wenn das System das Netz als oeffentlich einstuft. Deaktivieren Sie die Firewall nicht. Starten Sie nach dem Speichern die Vuze-Verbindung neu und testen Sie waehrend eines legalen Transfers.
- OeffnenDie vom Hersteller dokumentierte lokale Gateway-Adresse fuer den Router verwenden.
- ZielenDen Port an die reservierte IP des Vuze-Rechners leiten und die Regel eng halten.
- ErlaubenNotwendigen Vuze-Verkehr im aktiven Firewall-Profil freigeben, ohne Schutz abzuschalten.
- TestenVuzes NAT/Firewall-Test bei aktivem Listener und aktiven Peers ausfuehren.
Weiterleitungsschritte mit einer aktuellen Vuze-Hilfe abgeglichen
Grenzen von VPN, UPnP und CGNAT verstehen
Ein geschlossener Test bedeutet nicht immer, dass die Router-Regel falsch ist. Das Upstream-Netz kann eingehende Verbindungen blockieren.
Bei aktivem VPN endet der Peer-Pfad oft beim Anbieter statt am Heimrouter. Manche VPNs vergeben einen Port, der sich bei jeder Verbindung aendert; andere erlauben keine eingehenden Verbindungen. Wenn der Anbieter einen Port dokumentiert, uebernehmen Sie den aktiven Wert in Vuze und folgen Sie seinen UPnP- oder NAT-PMP-Hinweisen. Ein beliebiger Heimrouter-Port durchquert den Tunnel nicht automatisch.
UPnP kann ein Mapping automatisch anlegen, aber mit einer manuellen Regel oder einem VPN kollidieren. Notieren Sie fuer die Diagnose den Zustand von UPnP und NAT-PMP und verwenden Sie nur eine Methode. Bei CGNAT wird die oeffentliche Adresse geteilt; die Anfrage erreicht den Heimanschluss eventuell nie. Eine groessere lokale Regel erstellt kein oeffentliches Mapping. Fragen Sie den ISP nach einer oeffentlichen Adresse oder nutzen Sie eine dokumentierte Anbieterfunktion.
Ein Portchecker sieht einen Listener nur, wenn die Anwendung zum Pruefzeitpunkt aktiv ist. Ein geschlossenes Ergebnis bei pausiertem Vuze oder nach einer VPN-Portrotation beweist keinen Fehler der gespeicherten Regel. Bewahren Sie das Ergebnis zusammen mit Vuze-Log, Router-Regel und VPN-Status auf.
- Ohne VPN sind Router und lokale Firewall der Hauptpfad.
- Mit dokumentiertem VPN-Port den aktiven Anbieterwert und dessen UPnP-Regel nutzen.
- Ohne VPN-Port koennen eingehende Peers absichtlich blockiert sein.
- Bei CGNAT den ISP nach einer oeffentlichen Adresse fragen statt lokale Regeln zu wiederholen.
Ergebnis testen und NAT-Probleme eingrenzen
Wenn die Vuze Portfreigabe geschlossen bleibt, verwenden Sie eine kurze Entscheidungsschleife statt Port, VPN und Firewall zugleich zu aendern.
Starten Sie Vuze, lassen Sie den gewaehlten Port lauschen und fuehren Sie den NAT/Firewall-Test aus. Vergleichen Sie das Ergebnis mit der aktiven Router-Regel und der aktuellen privaten IP. Wenn der Port offen ist, lassen Sie die Konfiguration stabil und beobachten Sie sie nach Neustart und VPN-Reconnect. Schliesst er nur nach dem Neustart, pruefen Sie DHCP-Reservierung und Firewall-Profil. Schliesst er nur mit VPN, lesen Sie zuerst die Anbieterregeln.
Bleibt der Test geschlossen, entfernen Sie nur die letzte Aenderung und testen Sie erneut. TCP/UDP-Abweichung, alte IP, Double NAT oder CGNAT koennen gleich aussehen. Suchen Sie nach einem zweiten Gateway, einem ISP-Modem im Router-Modus oder einem Mesh-Knoten mit der oeffentlichen Verbindung. Finden Sie die erste blockierende Ebene, statt immer mehr Ausnahmen hinzuzufuegen.
Ist der Port offen, der Transfer aber langsam, hilft der Vuze-Geschwindigkeitsleitfaden bei Peers, Queue und Speicher. Fehlen Magnet-Metadaten, nutzen Sie den Magnet-Link-Leitfaden.
- Nach einem Neustart erneut testen, weil IP und Firewall-Profil wechseln koennen.
- Double NAT vor einer groesseren Regel pruefen.
- VPN-Zustand notieren, damit der Vergleich aussagekraeftig bleibt.
- Wenn ISP oder VPN die Ebene blockiert, den Router nicht weiter aufweiten.
Unsichere Portfreigabe-Abkuerzungen vermeiden
Ein gruener Test rechtfertigt nicht, alle Dienste des Rechners dem Internet auszusetzen.
Verwenden Sie DMZ, einen kompletten Portbereich oder offene Fernverwaltung nicht als ersten Fix. Entfernen Sie temporaere Regeln nach dem Test. Die SourceForge-Meldung datiert Vuze 5.7.6.0 auf den 2. November 2017. Wenn der alte Client weitere Ausnahmen benoetigt, stellen Sie die Werte wieder her und vergleichen Sie eine gepflegte Alternative.
- DMZ oder globale eingehende Freigabe nie als ersten Fix nutzen.
- Alte Werte sichern und ungenutzte Mappings loeschen.
Bei Upstream-Blockaden aufhoeren
Bei CGNAT oder einem VPN ohne eingehenden Port repariert eine groessere Router-Regel den Pfad nicht. Sichern Sie die Werte und nutzen Sie eine dokumentierte Alternative.
FAQ zur Vuze Portfreigabe
Kurze Antworten zu NAT, Router, Firewall, VPN und CGNAT.
Welchen Port soll ich fuer Vuze freigeben?
Waehlen Sie einen freien hohen Port und verwenden Sie denselben Wert in Vuze, im Router und in der passenden Firewall- oder VPN-Einstellung. Konsistenz ist wichtiger als eine bestimmte Zahl.
Warum zeigt Vuze nach der Portfreigabe weiter ein NAT-Problem?
Pruefen Sie private IP, TCP/UDP, aktives Firewall-Profil, Double NAT und CGNAT. Ein VPN kann die Heimrouter-Regel ersetzen. Eine lokale Regel repariert keine Upstream-Sperre.
Macht eine Portfreigabe Vuze schneller?
Sie kann die Erreichbarkeit von Peers verbessern, erstellt aber keine Quellen und repariert keine langsame Queue oder Festplatte. Nutzen Sie den Geschwindigkeitsleitfaden, wenn der Port offen ist.
Kann ich CGNAT durch einen anderen Vuze-Port beheben?
Nein. CGNAT fuegt eine Upstream-Uebersetzung hinzu, sodass die Anfrage die Regel nicht erreicht. Fragen Sie den ISP nach einer oeffentlichen Adresse oder nutzen Sie eine dokumentierte VPN-Funktion.