Redireccionar puertos Vuze: solucionar NAT y firewall
Redireccionar puertos Vuze es un diagnostico del recorrido, no un interruptor magico de velocidad. Necesitas un puerto de escucha estable, la misma configuracion en Vuze y el router y una regla de firewall para el trafico previsto. Esta guia revisa cada capa, explica los limites de una VPN y CGNAT y marca cuando conviene detenerse antes de dejar una excepcion peligrosa.
Usa Vuze solo con contenido que tengas autorizado a descargar y compartir. Los diagramas son ilustraciones editoriales independientes, no capturas oficiales ni una garantia de puertos abiertos.
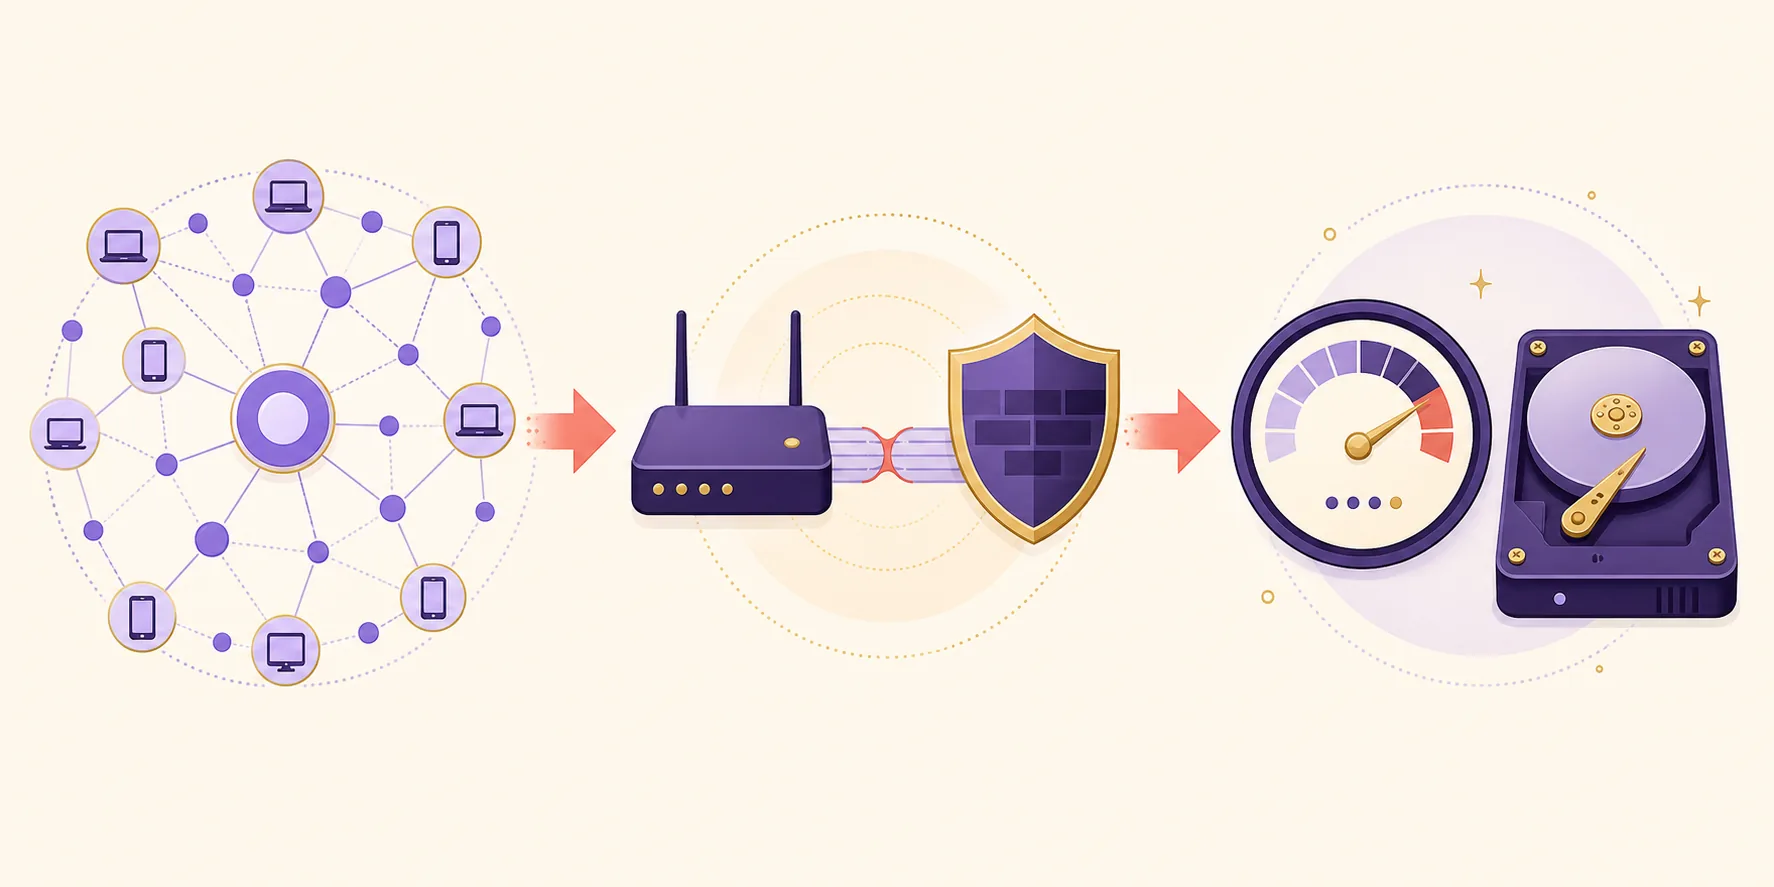
Como deberia funcionar el redireccionamiento de puertos Vuze
La secuencia es elegir, igualar, reenviar, permitir y probar. Cambia una sola capa cada vez para que el resultado NAT sea util.
Vuze necesita un puerto de escucha para recibir conexiones de pares. El numero no garantiza rendimiento y un puerto antiguo no es automaticamente correcto. Elige un puerto alto que no este ocupado, anotarlo y utiliza ese mismo valor en cada pantalla. Si el router reenvia un numero y Vuze escucha otro, la prueba fallara aunque todo parezca guardado.
El recorrido local tiene cuatro puntos: la preferencia de conexion de Vuze, el firewall del equipo, la regla del router y la direccion privada del ordenador. Una VPN añade otro punto porque el proveedor puede ofrecer un puerto distinto o bloquear conexiones entrantes. Empieza con una transferencia legal y activa, y guarda los valores anteriores antes de editar.
- Elige un puerto TCP y UDP estable y guarda el valor anterior para poder recuperarlo.
- Reserva una direccion privada predecible antes de crear la regla del router.
- Haz coincidir Vuze, router y firewall y ejecuta la prueba NAT/Firewall integrada.
- Trata el puerto de la VPN y el del router como recorridos distintos hasta tener instrucciones del proveedor.
Elegir un puerto y configurarlo en Vuze
Esta comprobacion de redireccionar puertos Vuze empieza en el menu de conexion. No des por hecho que una captura antigua o un numero predeterminado coincide con tu red.
Abre las preferencias de red o conexion de Vuze y localiza el puerto TCP/UDP entrante. Los nombres cambian entre versiones de Vuze Classic y sistemas operativos. Un solo puerto es mas facil de auditar que un rango amplio. Evita los puertos usados por otra aplicacion, no cambies el numero continuamente y no publiques el puerto junto con tu direccion publica. El numero es solo una pieza, pero todas las capas deben copiarlo.
Si el router permite reservas DHCP, reserva la direccion privada del equipo antes de reenviar. Sin esa reserva, un reinicio puede asignar otra direccion y enviar la regla al dispositivo equivocado. La reserva solo estabiliza el destino local; no hace accesible el equipo por si sola.
- Puerto de escucha: debe coincidir en Vuze y en cada regla posterior.
- IP privada: mantenla fija para que el router no apunte a otro equipo.
- Protocolo: mantén TCP/UDP coherente en router, firewall y proveedor.
- AnotaGuarda el puerto actual de Vuze, la IP privada del equipo y el modelo del router antes de cambiar nada.
- EligeSelecciona un puerto alto libre que acepten el router y la VPN; conserva la misma logica TCP/UDP indicada por el proveedor.
- AplicaGuarda el puerto en Vuze y confirma que permanece tras cerrar y abrir las preferencias.
- ReservaCrea una reserva DHCP para que un reinicio no mueva la regla a otro equipo.
Reenviar el puerto por el router y el firewall
Para el redireccionamiento de puertos Vuze, la regla del router y la regla del firewall resuelven partes diferentes. Mantenlas concretas y ligadas a la IP privada guardada.
Entra en la administracion del router mediante la puerta de enlace local y busca Port Forwarding, Servidor virtual o un nombre similar. Crea una regla para el puerto elegido y dirige el destino a la IP privada reservada del equipo con Vuze. Si pide puerto externo e interno, usa el mismo valor salvo que la documentacion del router indique una traduccion. Guarda la regla y comprueba que esta activa, pero no abras un rango amplio por comodidad.
En el equipo, permite Vuze en el perfil de firewall que esta activo y solo para los protocolos necesarios. Una regla del perfil privado puede no aplicarse cuando el sistema marca la red como publica. No desactives el firewall ni crees un permiso entrante global. Tras guardar la regla estrecha, reinicia la conexion de Vuze y prueba con una transferencia legal activa.
- AbreUsa la puerta de enlace local documentada por el fabricante del router.
- DirigeReenvia el puerto a la IP privada reservada del equipo de Vuze y deja la regla especifica.
- PermiteAutoriza el trafico correspondiente en el perfil de firewall activo sin quitar toda la proteccion.
- RepiteEjecuta la prueba NAT/Firewall de Vuze mientras el cliente escucha y hay pares activos.
Entender los limites de VPN, UPnP y CGNAT
Un puerto cerrado no siempre significa que la regla del router este mal: la red superior puede impedir las conexiones entrantes.
Con una VPN activa, el recorrido puede terminar en el proveedor y no en el router de casa. Algunas VPN ofrecen un puerto asignado que cambia al reconectar y otras no aceptan conexiones entrantes. Si el proveedor documenta un puerto, copia el valor activo en Vuze y sigue sus indicaciones para UPnP o NAT-PMP. No reenvies al azar un puerto del router esperando que atraviese el tunel.
UPnP puede crear un mapeo automatico, pero puede chocar con una regla manual o con una VPN. Para diagnosticar, anota si UPnP y NAT-PMP estan activos y usa un solo metodo cada vez. Con CGNAT, la direccion publica se comparte y la peticion entrante puede no llegar nunca a tu casa. Cambiar una regla local no crea un mapeo publico: consulta al ISP por una direccion publica o una funcion documentada del proveedor.
Un comprobador solo ve un puerto cuando hay una aplicacion escuchando. Un resultado cerrado con Vuze pausado o con el puerto de la VPN renovado no demuestra que la regla guardada sea incorrecta. Guarda el resultado junto con el registro de Vuze, la regla del router y el estado de la VPN.
- Sin VPN, router y firewall local son el recorrido principal.
- Con una VPN que ofrece puerto, usa el valor activo y su guia de UPnP.
- Sin reenvio en la VPN, los pares entrantes pueden estar bloqueados por diseño.
- Con CGNAT, pregunta al ISP por una direccion publica en lugar de repetir cambios locales.
Probar el resultado y aislar el problema NAT
Cuando el redireccionamiento de puertos Vuze sigue cerrado, usa un ciclo corto en lugar de cambiar puerto, VPN y firewall a la vez.
Inicia Vuze, deja que escuche en el puerto elegido y ejecuta la prueba NAT/Firewall. Compara el resultado con la regla activa del router y la IP privada actual. Si aparece abierto, conserva la configuracion y observa si sobrevive a un reinicio y a una reconexion de la VPN. Si se cierra despues del reinicio, revisa primero la reserva DHCP o el perfil del firewall. Si solo se cierra con VPN, revisa la politica de puertos del proveedor antes de tocar el router.
Si sigue cerrado, elimina solo el cambio mas reciente y vuelve a probar. Un desajuste TCP/UDP, una IP antigua, doble NAT o CGNAT pueden parecer iguales. Busca un segundo gateway, un modem del ISP en modo router o un nodo mesh que controle la conexion publica. El objetivo es hallar la primera capa que bloquea la peticion, no acumular excepciones hasta que el estado sea verde.
Si el puerto esta abierto pero la transferencia es lenta, consulta la guia de velocidad de Vuze para revisar pares, limites y almacenamiento. Un puerto abierto no crea semillas. Si no llega el metadata de un magnet, usa la guia de enlaces magnet.
- Repite la prueba despues de reiniciar porque pueden cambiar la IP y el perfil de red.
- Comprueba si hay doble NAT antes de ampliar la regla.
- Anota el estado de la VPN para que la comparacion sea valida.
- Si el ISP o el proveedor bloquea la capa, deja de cambiar el router.
Evitar atajos inseguros de puertos
Un resultado verde no justifica exponer todos los servicios del equipo.
No uses DMZ, no reenvies un rango completo y no dejes la administracion remota abierta. Elimina reglas temporales despues de una prueba. Una version antigua de Vuze puede requerir menus distintos, asi que conserva los valores anteriores y compara un cliente mantenido si no puedes reproducir el recorrido con una transferencia autorizada.
El anuncio de SourceForge registra Vuze 5.7.6.0 el 2 de noviembre de 2017. Ese contexto es importante antes de abrir mas servicios.
- Nunca uses DMZ o un permiso entrante global como primer arreglo.
- Guarda los valores anteriores y elimina los mapeos que ya no uses.
Detente cuando el bloqueo este aguas arriba
Si el ISP usa CGNAT o la VPN no ofrece puertos entrantes, una regla mas amplia del router no arreglara el recorrido. Guarda los valores y elige una alternativa documentada.
Preguntas frecuentes sobre redireccionar puertos Vuze
Respuestas breves sobre NAT, router, firewall, VPN y CGNAT.
Que puerto debo reenviar para Vuze?
Usa un puerto alto libre y coloca el mismo valor en Vuze, el router y el control de firewall o VPN correspondiente. La coherencia importa mas que un numero concreto.
Por que Vuze sigue mostrando un problema NAT?
Revisa IP privada, TCP/UDP, perfil del firewall, doble NAT y CGNAT. Una VPN conectada puede sustituir la regla del router. Una regla local no repara un bloqueo superior.
El redireccionamiento hace mas rapida la descarga?
Puede mejorar la accesibilidad de pares, pero no crea semillas ni repara una cola o un disco lento. Si el puerto esta abierto, revisa la guia de velocidad.
Puedo arreglar CGNAT cambiando el puerto de Vuze?
No. CGNAT añade un traductor aguas arriba y la peticion puede no llegar a tu regla. Consulta al ISP por una direccion publica o una funcion documentada de VPN.