Port forwarding Vuze: risolvere i problemi di NAT e firewall
Il port forwarding Vuze e una diagnosi del percorso di rete, non un interruttore magico per la velocita. La porta in ascolto, le impostazioni di Vuze, la regola del router e il firewall devono indicare lo stesso computer. Questa guida separa i livelli, spiega i limiti di VPN e CGNAT e indica quando rimuovere un'eccezione rischiosa.
Usa Vuze solo con contenuti che sei autorizzato a scaricare e condividere. Le immagini sono illustrazioni editoriali indipendenti, non schermate ufficiali e non garantiscono porte aperte.
Come dovrebbe funzionare il port forwarding Vuze
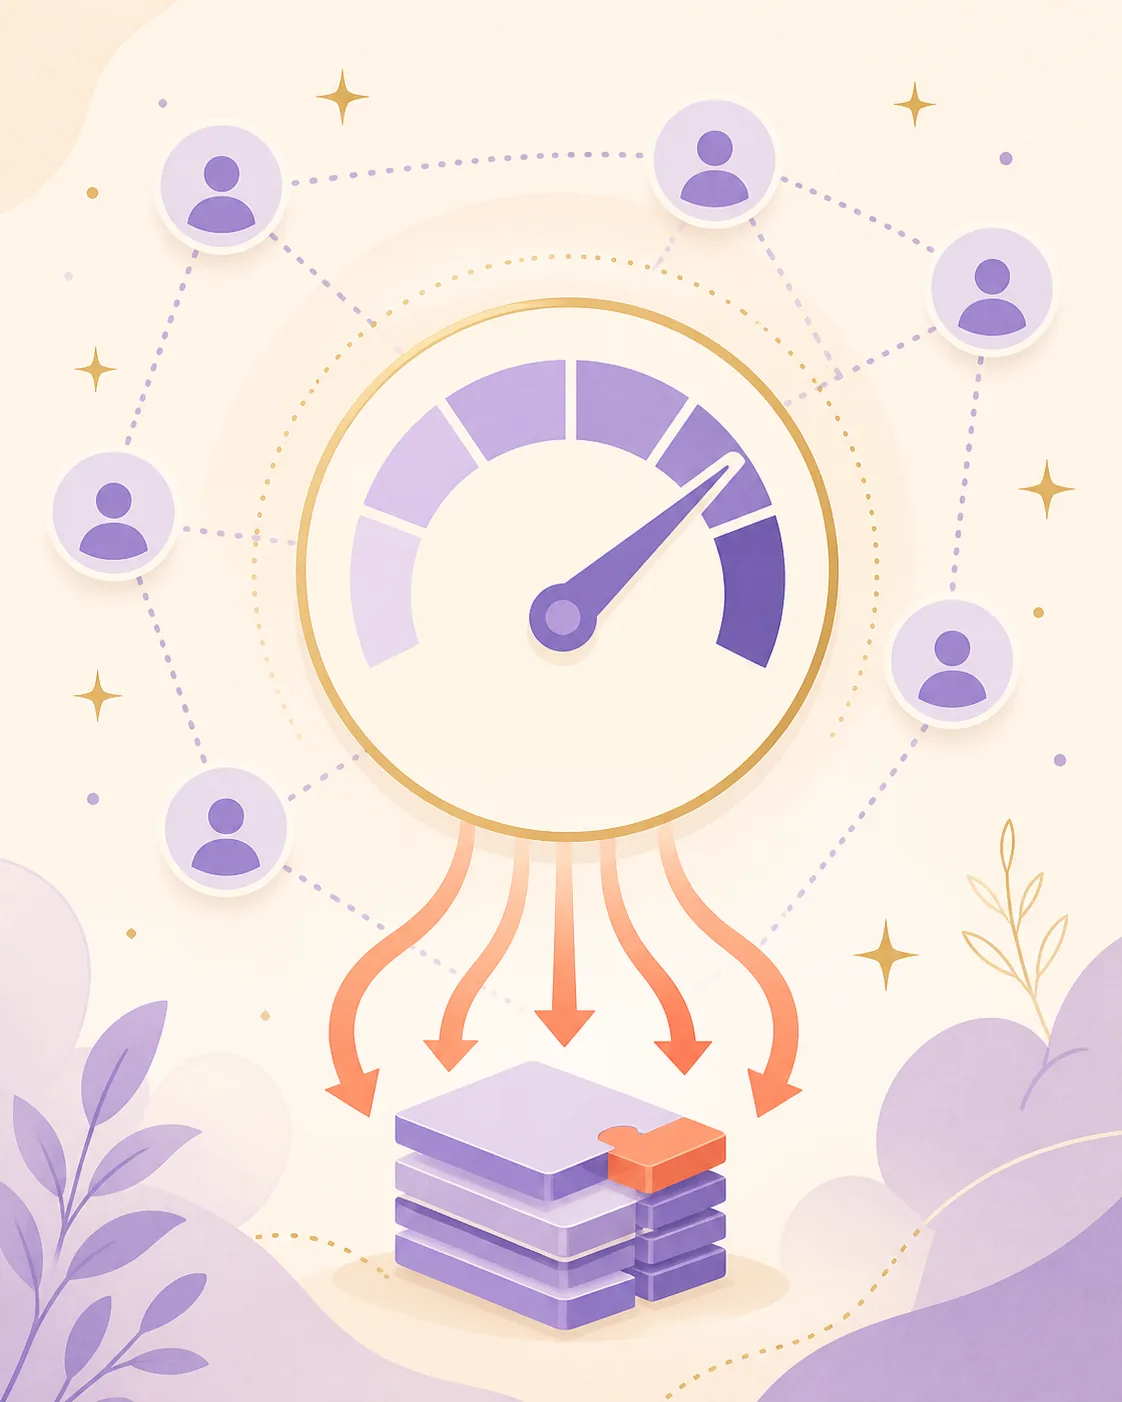
La sequenza e scegliere, allineare, inoltrare, consentire e testare. Modifica un solo livello alla volta.
Vuze usa una porta in ascolto per ricevere connessioni dai peer. Il numero non garantisce la velocita e una vecchia porta predefinita non e sempre corretta. Scegli una porta alta libera, annotala e usa lo stesso valore in ogni schermata. Se il router inoltra un numero e Vuze ascolta su un altro, il test fallira anche se i campi sono stati salvati.
Il percorso locale comprende le preferenze di connessione di Vuze, il firewall del computer, la regola del router e l'indirizzo IP privato. Una VPN aggiunge un altro livello: il provider puo assegnare una porta diversa oppure bloccare le connessioni in ingresso. Inizia con un trasferimento legale e attivo e conserva i valori precedenti prima di cambiare impostazioni.
- Scegli una porta TCP/UDP stabile e conserva il vecchio valore per il ripristino.
- Prenota un IP privato prevedibile prima di creare la regola del router.
- Allinea Vuze, router e firewall ed esegui il test NAT/Firewall integrato.
- Considera la porta della VPN e quella del router come percorsi distinti finche il provider non indica il contrario.
Scegliere una porta e impostarla in Vuze
Questa verifica del port forwarding Vuze parte dal menu di connessione. Una vecchia schermata o un numero predefinito potrebbe non corrispondere alla tua rete.
Apri le preferenze di rete o connessione di Vuze e trova la porta TCP/UDP in ingresso. Le etichette cambiano tra le versioni di Vuze Classic e i sistemi operativi. Una sola porta e piu facile da controllare di un intervallo ampio. Evita le porte usate da altre applicazioni, non cambiare numero a ogni tentativo e non pubblicare la porta insieme al tuo indirizzo pubblico. Tutti i livelli devono usare lo stesso valore.
Se il router offre prenotazioni DHCP, prenota l'indirizzo privato del computer prima dell'inoltro. Senza prenotazione, un riavvio puo assegnare un indirizzo diverso e indirizzare la regola al dispositivo sbagliato. La prenotazione stabilizza la destinazione locale; non rende il computer raggiungibile da sola.
- Porta in ascolto: stesso valore in Vuze e nelle regole successive.
- IP privato: indirizzo stabile per non puntare a un altro dispositivo.
- Protocollo: trattamento TCP/UDP coerente in router, firewall e VPN.
- AnnotaScrivi porta Vuze, IP privato e modello del router prima di modificare qualcosa.
- ScegliSeleziona una porta alta libera accettata dal router e dal provider VPN.
- ApplicaSalva la porta in Vuze e controlla il valore riaprendo le preferenze.
- PrenotaCrea la prenotazione DHCP per evitare che un riavvio cambi la destinazione.
Inoltrare la porta nel router e nel firewall
Nel port forwarding Vuze, la regola del router e quella del firewall risolvono parti diverse del percorso. Collegale all'IP prenotato.
Apri la gestione del router tramite il gateway locale e cerca Port Forwarding, Virtual Server o un nome simile. Crea una regola per la porta scelta verso l'IP privato prenotato del computer che esegue Vuze. Se la schermata chiede porta esterna e interna, usa lo stesso valore salvo diversa indicazione della documentazione. Non aprire un intervallo ampio solo per comodita.
Sul computer consenti Vuze nel profilo firewall attivo e solo per i protocolli necessari. Una regola per la rete privata puo non valere quando il sistema classifica la connessione come pubblica. Non disattivare il firewall e non creare un permesso globale. Dopo il salvataggio riavvia la connessione Vuze e prova durante un trasferimento legale attivo.
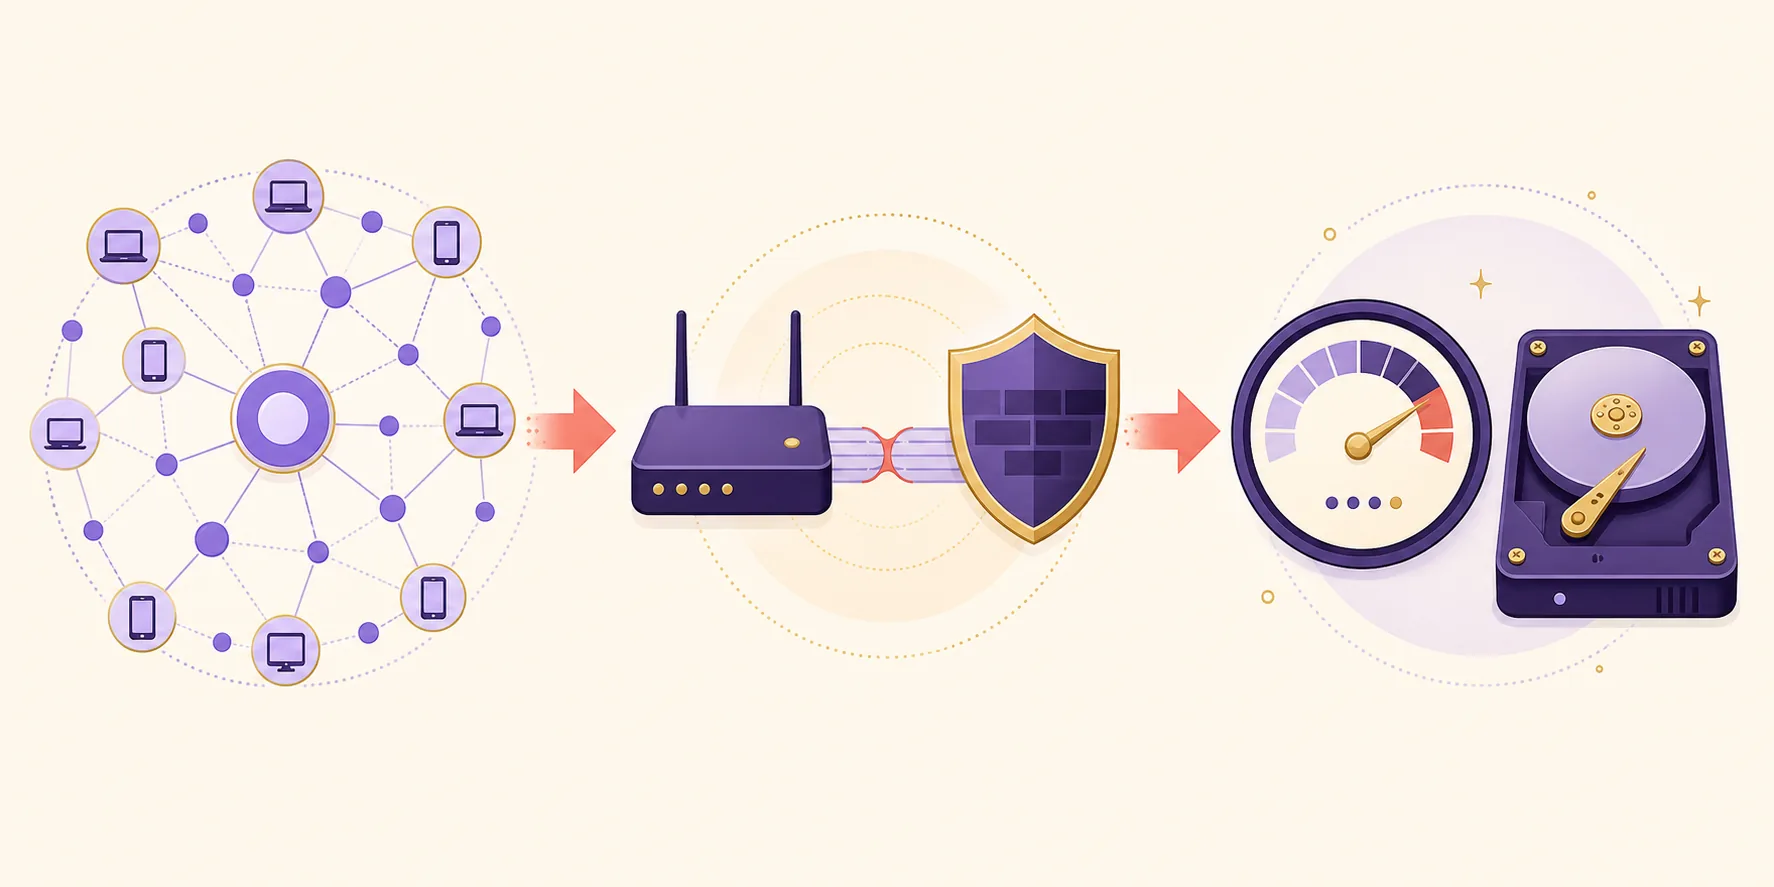
- ApriUsa il gateway locale indicato dal produttore per entrare nel router.
- IndirizzaInoltra la porta all'IP prenotato del computer Vuze con una regola specifica.
- ConsentiAutorizza il traffico necessario nel profilo firewall attivo senza togliere la protezione.
- RiprovaEsegui il test NAT/Firewall di Vuze mentre il client ascolta e ci sono peer attivi.
Capire i limiti di VPN, UPnP e CGNAT
Un test chiuso non significa sempre che la regola del router sia sbagliata. La rete a monte puo bloccare le connessioni in ingresso.
Con una VPN attiva, il percorso dei peer puo terminare presso il provider invece che nel router di casa. Alcune VPN offrono una porta che cambia a ogni riconnessione; altre non consentono ingressi. Se il provider documenta una porta, inserisci il valore attivo in Vuze e segui le sue istruzioni su UPnP o NAT-PMP. Una porta casuale del router domestico non attraversa automaticamente il tunnel.
UPnP puo creare una mappatura automatica, ma puo entrare in conflitto con una regola manuale o con una VPN. Durante la diagnosi annota UPnP e NAT-PMP e usa un metodo alla volta. Con CGNAT l'indirizzo pubblico e condiviso e la richiesta puo non arrivare mai a casa. Ampliare la regola locale non crea una mappatura pubblica: chiedi al provider un indirizzo pubblico o usa una funzione documentata.
Un controllo della porta vede un listener solo se l'applicazione e attiva durante il controllo. Un risultato chiuso con Vuze in pausa o dopo la rotazione della porta VPN non dimostra che la regola salvata sia errata. Conserva il risultato insieme al log di Vuze, alla regola del router e allo stato VPN.
- Senza VPN, router e firewall locale sono il percorso principale.
- Con una VPN che offre una porta, usa il valore attivo e la sua guida UPnP.
- Senza inoltro nella VPN, i peer in ingresso possono essere bloccati per scelta.
- Con CGNAT chiedi al provider un indirizzo pubblico invece di ripetere modifiche locali.
Testare il risultato e isolare il problema NAT
Quando il port forwarding Vuze resta chiuso, usa un breve ciclo di decisione invece di cambiare porta, VPN e firewall insieme.
Avvia Vuze, lascialo ascoltare sulla porta scelta ed esegui il test NAT/Firewall. Confronta il risultato con la regola attiva del router e con l'IP privato corrente. Se e aperto, mantieni la configurazione e osserva dopo riavvio e riconnessione VPN. Se si chiude solo dopo il riavvio, controlla prima la prenotazione DHCP e il profilo firewall. Se si chiude solo con VPN, leggi la politica delle porte del provider prima di modificare il router.
Se resta chiuso, rimuovi solo l'ultima modifica e riprova. Differenze TCP/UDP, IP vecchio, double NAT o CGNAT possono avere lo stesso aspetto. Cerca un secondo gateway, un modem ISP in modalita router o un nodo mesh che possiede la connessione pubblica. Individua il primo livello bloccato invece di aggiungere eccezioni fino a ottenere un risultato verde.
Se la porta e aperta ma il trasferimento e lento, consulta la guida alla velocita di Vuze per peer, coda e memoria. Se i metadati magnet non arrivano, usa la guida ai link magnet.
- Riprova dopo un riavvio perche IP e profilo di rete possono cambiare.
- Controlla il double NAT prima di ampliare la regola.
- Annota lo stato VPN per confrontare situazioni equivalenti.
- Se ISP o VPN blocca il livello, smetti di modificare il router.
Evitare scorciatoie rischiose per le porte
Un risultato verde non giustifica l'esposizione di tutti i servizi del computer.
Non usare DMZ, un intervallo completo o l'amministrazione remota esposta come primo rimedio. Elimina le regole temporanee dopo il test. L'annuncio SourceForge registra Vuze 5.7.6.0 il 2 novembre 2017; se il client legacy richiede altre eccezioni, ripristina i valori e confronta un'alternativa mantenuta.
- Non usare DMZ o un permesso globale in ingresso come primo rimedio.
- Conserva i valori precedenti e rimuovi i mapping inutilizzati.
Fermati quando il blocco e a monte
Con CGNAT o una VPN senza porte in ingresso, una regola piu ampia del router non risolve il percorso. Conserva i valori e scegli un metodo documentato.
FAQ sul port forwarding Vuze
Risposte brevi su NAT, router, firewall, VPN e CGNAT.
Quale porta devo inoltrare per Vuze?
Scegli una porta alta libera e usa lo stesso valore in Vuze, nel router e nel controllo firewall o VPN corrispondente. La coerenza conta piu di un numero speciale.
Perche Vuze mostra ancora un problema NAT dopo il port forwarding?
Controlla IP privato, TCP/UDP, profilo firewall, double NAT e CGNAT. Una VPN collegata puo sostituire la regola del router. Una regola locale non corregge un blocco a monte.
Il port forwarding rende Vuze piu veloce?
Puo migliorare la raggiungibilita dei peer, ma non crea seed e non ripara una coda o un disco lento. Usa la guida alla velocita se la porta e aperta.
Posso risolvere CGNAT cambiando la porta Vuze?
No. CGNAT aggiunge una traduzione a monte e la richiesta potrebbe non arrivare alla regola. Chiedi al provider un indirizzo pubblico o usa una funzione VPN documentata.