Encaminhamento de portas Vuze: corrigir problemas de NAT e firewall
O encaminhamento de portas Vuze e um diagnostico do caminho de rede, nao um botao magico de velocidade. A porta de escuta, a configuracao do Vuze, a regra do roteador e a permissao do firewall precisam apontar para o mesmo computador. Este guia verifica cada camada, explica os limites de VPN e CGNAT e mostra quando remover uma excecao arriscada.
Use o Vuze apenas com conteudo que voce tem autorizacao para baixar e compartilhar. As imagens sao ilustracoes editoriais independentes, nao capturas oficiais nem garantia de porta aberta.
Como o encaminhamento de portas Vuze deve funcionar
A sequencia e escolher, alinhar, encaminhar, permitir e testar. Altere uma camada por vez para manter o diagnostico claro.
O Vuze usa uma porta de escuta para receber conexoes de pares. O numero nao garante velocidade e uma porta antiga nao e automaticamente correta. Escolha uma porta alta livre, anote o valor e use o mesmo numero em cada tela. Se o roteador encaminhar uma porta e o Vuze escutar em outra, o teste falhara mesmo com todos os formularios salvos.
O caminho local inclui a preferencia de conexao do Vuze, o firewall do computador, a regra do roteador e o IP privado do computador. Uma VPN acrescenta outra camada: o provedor pode entregar uma porta diferente ou bloquear conexoes de entrada. Comece com uma transferencia legal e ativa e guarde os valores anteriores antes de editar.
- Escolha uma porta TCP/UDP estavel e guarde o valor anterior para recuperacao.
- Reserve um IP privado previsivel antes de criar a regra do roteador.
- Alinhe Vuze, roteador e firewall e execute o teste NAT/Firewall integrado.
- Trate a porta da VPN e a porta do roteador como caminhos diferentes ate haver orientacao do provedor.
Escolher uma porta e configurar no Vuze
Esta verificacao de encaminhamento de portas Vuze comeca no menu de conexao. Uma captura antiga ou um numero padrao pode nao combinar com sua rede.
Abra as preferencias de rede ou conexao do Vuze e localize a porta TCP/UDP de entrada. Os nomes mudam entre versoes do Vuze Classic e sistemas operacionais. Uma porta unica e mais facil de auditar que uma faixa ampla. Evite portas usadas por outros programas, nao altere o numero a cada tentativa e nao publique a porta junto com seu endereco publico. Todas as camadas precisam repetir o mesmo valor.
Se o roteador oferecer reserva DHCP, reserve o endereco privado do computador antes do encaminhamento. Sem a reserva, um reinicio pode entregar outro endereco e levar a regra para o dispositivo errado. A reserva estabiliza o destino local; ela nao torna o computador acessivel sozinha.
- Porta de escuta: mesmo valor no Vuze e nas regras seguintes.
- IP privado: endereco estavel para evitar outro destino.
- Protocolo: mantenha TCP/UDP coerente em roteador, firewall e VPN.
- AnoteRegistre a porta atual do Vuze, o IP privado e o modelo do roteador antes de mudar.
- EscolhaSelecione uma porta alta livre aceita pelo roteador e pelo provedor de VPN.
- ApliqueSalve a porta no Vuze e confirme o valor depois de reabrir as preferencias.
- ReserveCrie a reserva DHCP para que um reinicio nao altere o destino.
Encaminhar a porta pelo roteador e pelo firewall
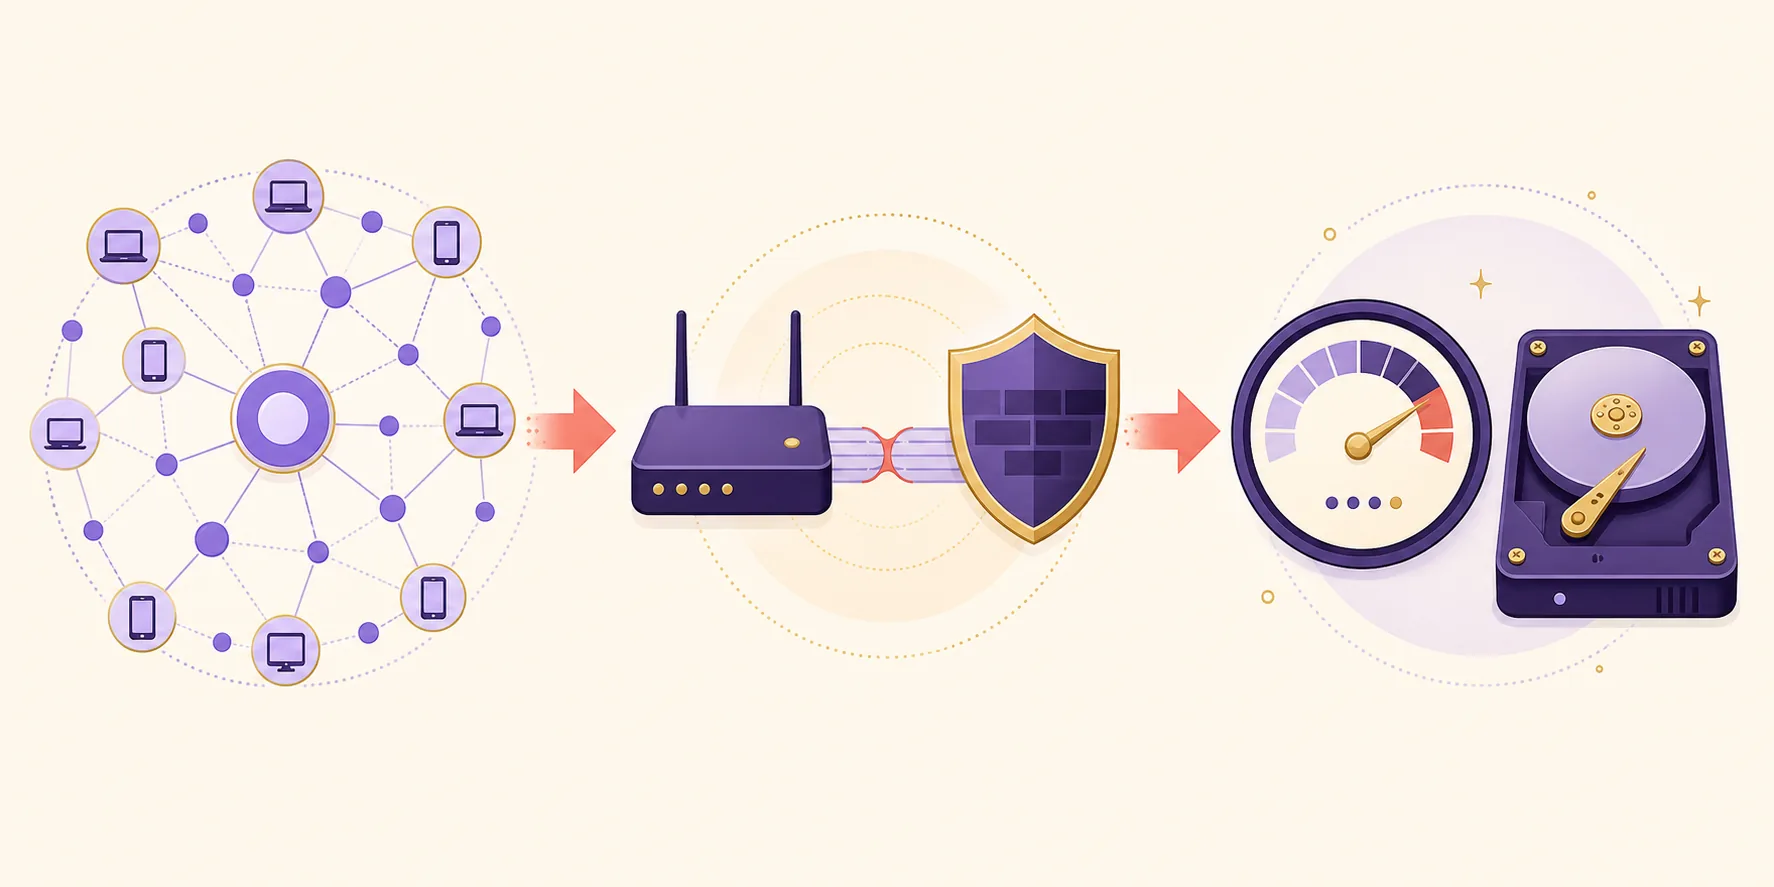
No encaminhamento de portas Vuze, a regra do roteador e a regra do firewall resolvem partes diferentes. Mantenha ambas ligadas ao IP reservado.
Abra a administracao do roteador pelo gateway local e procure Port Forwarding, Servidor virtual ou nome semelhante. Crie uma regra para a porta escolhida apontando para o IP privado reservado do computador com Vuze. Se a interface pedir porta externa e interna, use o mesmo valor salvo se a documentacao indicar uma traducao. Nao abra uma faixa grande apenas porque o menu permite.
No computador, permita o Vuze no perfil de firewall ativo e somente para os protocolos necessarios. Uma regra de rede privada pode nao valer quando o sistema classifica a conexao como publica. Nao desligue o firewall nem crie uma permissao global. Depois de salvar, reinicie a conexao do Vuze e teste durante uma transferencia legal ativa.
- AbraUse o gateway local documentado pelo fabricante para entrar no roteador.
- AponteEncaminhe a porta para o IP reservado do computador do Vuze e mantenha a regra especifica.
- PermitaAutorize o trafego necessario no perfil de firewall ativo sem remover a protecao.
- TesteExecute o teste NAT/Firewall do Vuze enquanto o cliente escuta e ha pares ativos.
Entender limites de VPN, UPnP e CGNAT
Um teste fechado nem sempre indica uma regra errada no roteador. A rede acima pode bloquear conexoes de entrada.
Com uma VPN ativa, o caminho dos pares pode terminar no provedor em vez do roteador de casa. Algumas VPNs fornecem uma porta que muda a cada reconexao; outras nao aceitam entradas. Se o provedor documentar uma porta, copie o valor ativo para o Vuze e siga as instrucoes sobre UPnP ou NAT-PMP. Uma porta aleatoria do roteador domestico nao atravessa o tunel automaticamente.
O UPnP pode criar um mapeamento automatico, mas pode conflitar com uma regra manual ou uma VPN. Durante o diagnostico, registre UPnP e NAT-PMP e use um metodo por vez. Com CGNAT, o endereco publico e compartilhado e a solicitacao pode nunca chegar a sua casa. Aumentar a regra local nao cria um mapeamento publico: pergunte ao ISP por um endereco publico ou use um recurso documentado do provedor.
Um verificador de portas so enxerga um listener ativo no momento da verificacao. Um resultado fechado com o Vuze pausado ou depois da troca da porta da VPN nao prova que a regra salva esta errada. Guarde o resultado com o log do Vuze, a regra do roteador e o estado da VPN.
- Sem VPN, roteador e firewall local formam o caminho principal.
- Com VPN que fornece porta, use o valor ativo e a orientacao de UPnP.
- Sem encaminhamento na VPN, pares de entrada podem estar bloqueados por design.
- Com CGNAT, consulte o ISP sobre endereco publico em vez de repetir mudancas locais.
Testar o resultado e isolar o problema de NAT
Quando o encaminhamento de portas Vuze continua fechado, use um ciclo curto em vez de mudar porta, VPN e firewall ao mesmo tempo.
Inicie o Vuze, deixe-o escutar na porta escolhida e execute o teste NAT/Firewall. Compare o resultado com a regra ativa do roteador e o IP privado atual. Se estiver aberto, mantenha a configuracao e observe depois de reiniciar e reconectar a VPN. Se fechar somente apos o reinicio, confira a reserva DHCP e o perfil do firewall. Se fechar apenas com VPN, leia a politica de portas do provedor antes de mexer no roteador.
Se continuar fechado, remova somente a ultima alteracao e teste novamente. Diferenca entre TCP e UDP, IP antigo, double NAT ou CGNAT podem parecer iguais. Procure um segundo gateway, um modem do ISP em modo roteador ou um no mesh que possua a conexao publica. Encontre a primeira camada bloqueada em vez de adicionar excecoes ate o status ficar verde.
Se a porta estiver aberta mas a transferencia lenta, consulte o guia de velocidade do Vuze para pares, fila e armazenamento. Para metadados magnet que nao chegam, use o guia de links magnet.
- Teste depois de reiniciar, pois IP e perfil de rede podem mudar.
- Verifique double NAT antes de ampliar a regra.
- Registre o estado da VPN para comparar cenarios equivalentes.
- Se ISP ou VPN bloquear a camada, pare de alterar o roteador.
Evitar atalhos inseguros de encaminhamento
Um resultado verde nao justifica expor todos os servicos do computador.
Nao use DMZ, uma faixa completa ou administracao remota exposta como primeiro conserto. Remova regras temporarias depois do teste. O anuncio do SourceForge registra o Vuze 5.7.6.0 em 2 de novembro de 2017; se o cliente antigo exigir cada vez mais excecoes, restaure os valores e compare uma alternativa mantida.
- Nunca use DMZ ou permissao global de entrada como primeiro conserto.
- Guarde os valores antigos e remova mapeamentos sem uso.
Pare quando o bloqueio estiver acima
Se o ISP usa CGNAT ou a VPN nao oferece porta de entrada, uma regra maior no roteador nao resolvera. Guarde os valores e use um caminho documentado.
FAQ de encaminhamento de portas Vuze
Respostas curtas sobre NAT, roteador, firewall, VPN e CGNAT.
Qual porta devo encaminhar para o Vuze?
Escolha uma porta alta livre e use o mesmo valor no Vuze, no roteador e no controle de firewall ou VPN correspondente. Consistencia e mais importante que um numero especifico.
Por que o Vuze ainda mostra problema de NAT?
Confira IP privado, TCP/UDP, perfil do firewall, double NAT e CGNAT. Uma VPN conectada pode substituir a regra do roteador. Uma regra local nao corrige bloqueio acima.
O encaminhamento deixa o Vuze mais rapido?
Pode melhorar a alcancabilidade de pares, mas nao cria seeds nem conserta fila ou disco lento. Consulte o guia de velocidade quando a porta estiver aberta.
Posso corrigir CGNAT mudando a porta do Vuze?
Nao. CGNAT adiciona uma traducao acima e o pedido pode nao chegar a sua regra. Pergunte ao ISP sobre endereco publico ou use um recurso de VPN documentado.